
KMS 작업을 차단하는 IAM 고객 관리형 정책
Config Rule:
iam-customer-policy-blocked-kms-actions
조치 방안
- AWS Management Console에 로그인 후 IAM 콘솔(https://console.aws.amazon.com/iam)로 이동합니다.
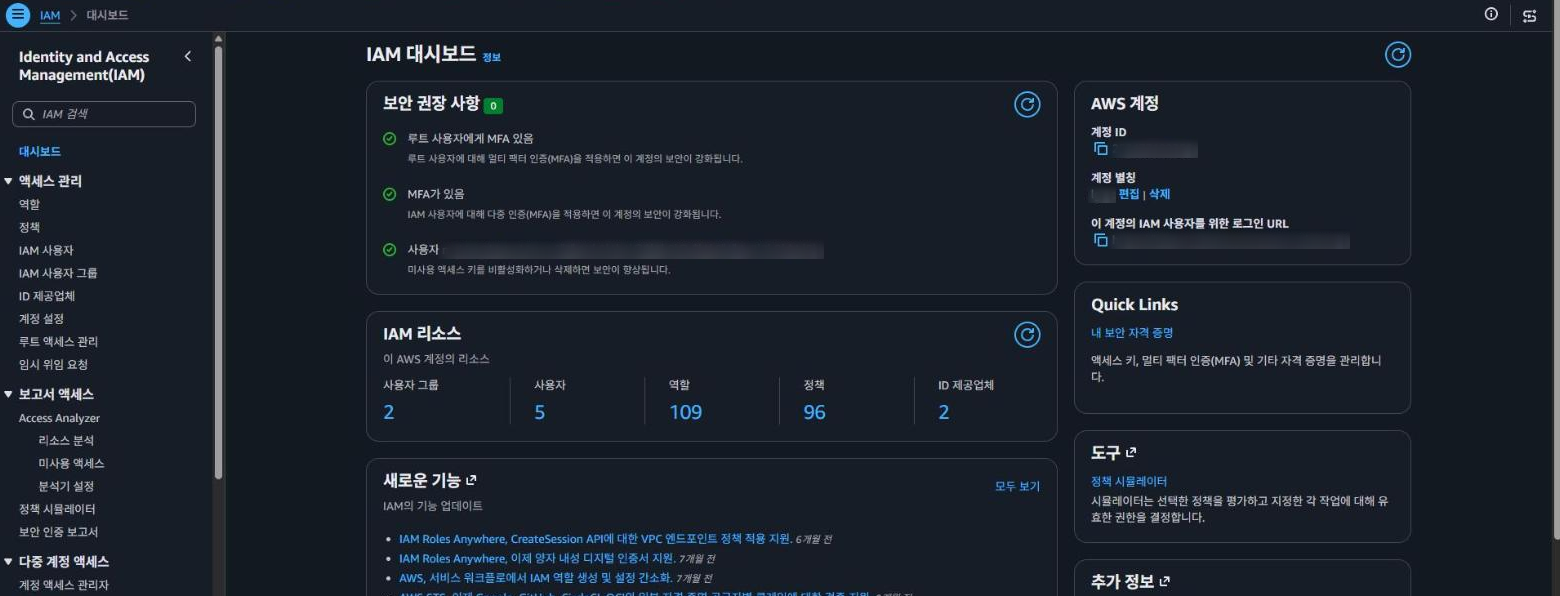
- 왼쪽 메뉴에서 '정책(Policies)'을 선택하고, AWS Config에서 NON_COMPLIANT로 표시된 고객 관리형 정책을 찾아 선택합니다.
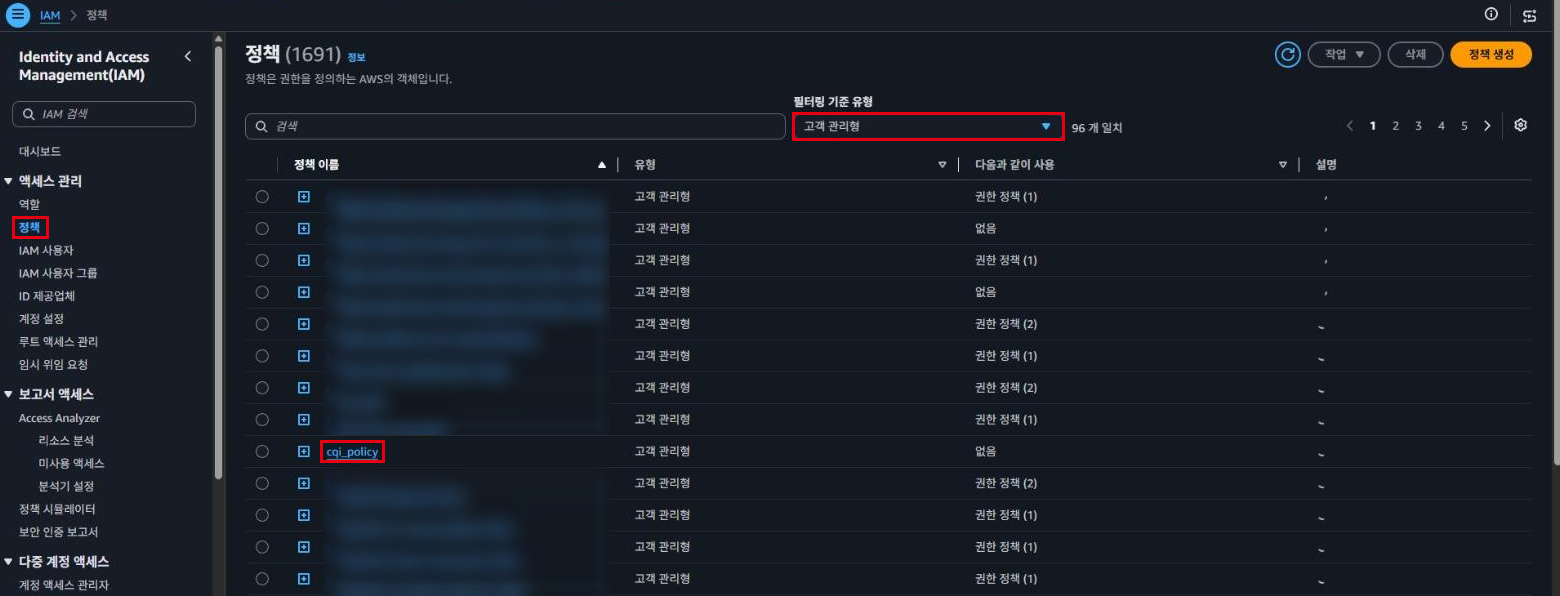
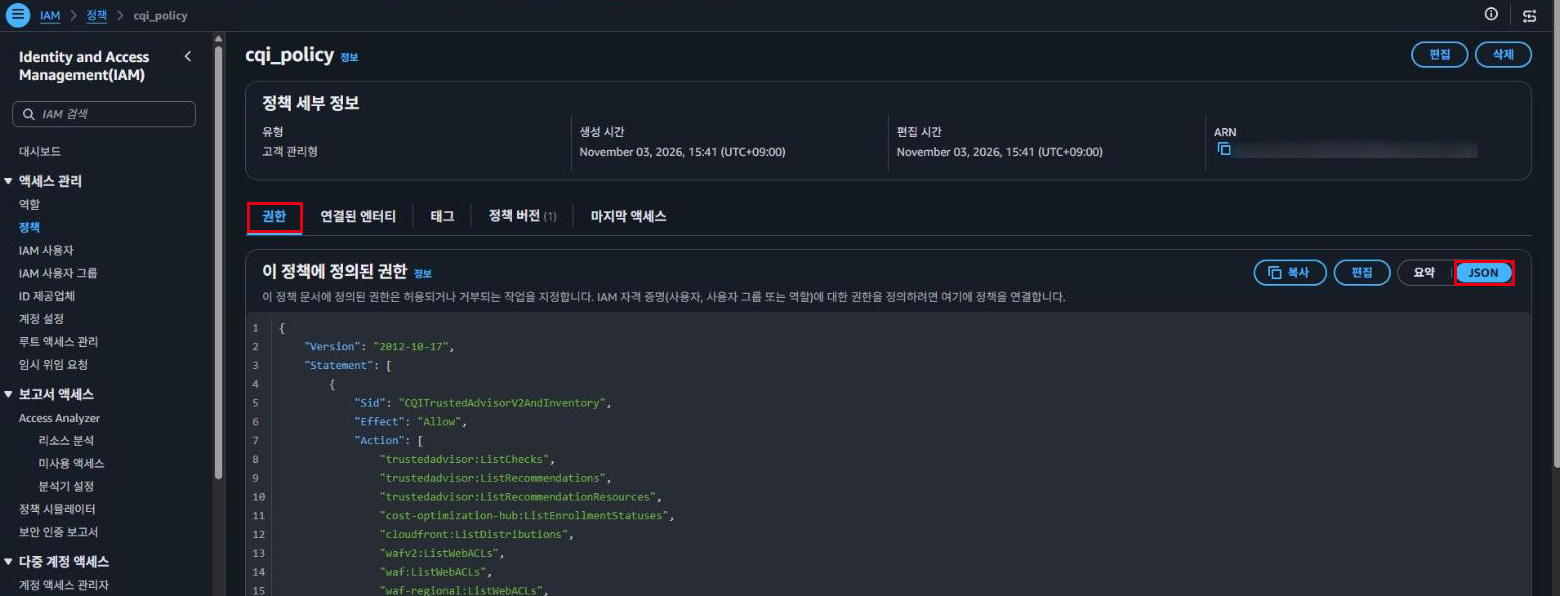
- '권한(Permissions)' 탭에서 'JSON'을 클릭하여 정책 문서를 확인하고, 차단 대상 KMS 작업(예: kms:Decrypt, kms:ReEncryptFrom 등)이 Resource가 '*'(모든 KMS 키)로 설정되어 있는 Statement를 식별합니다.
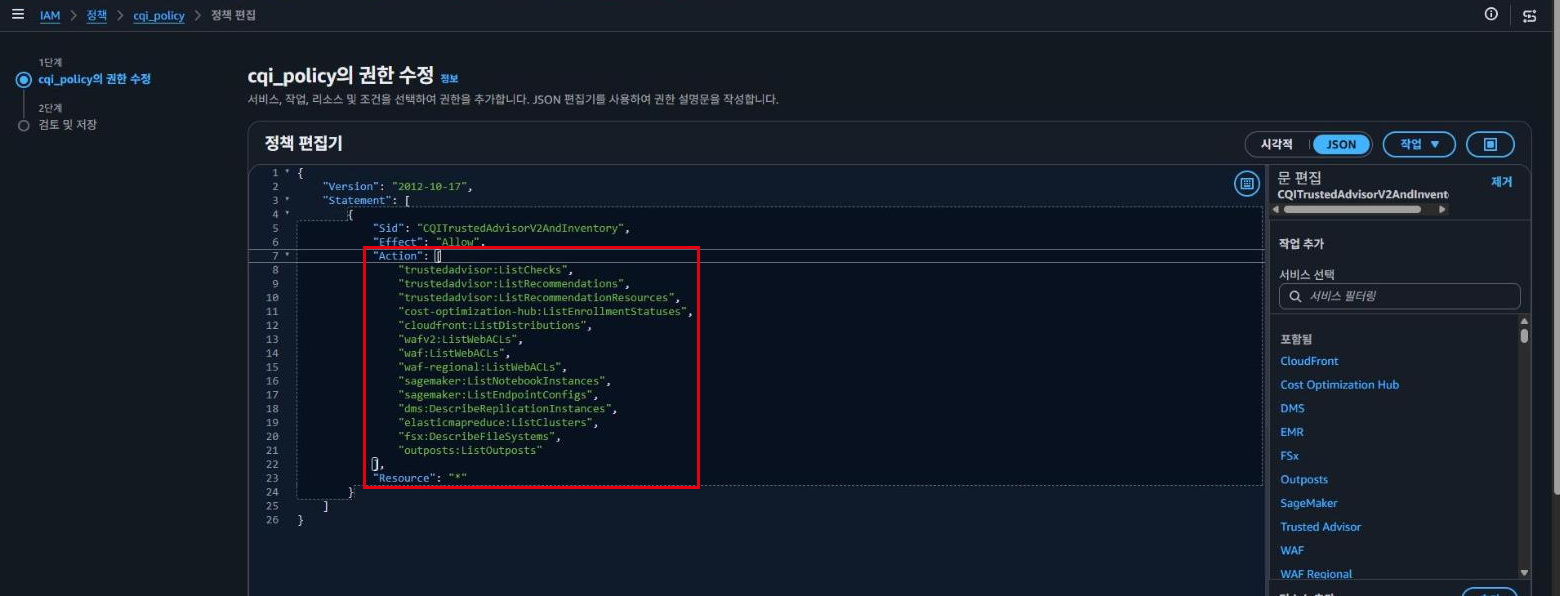
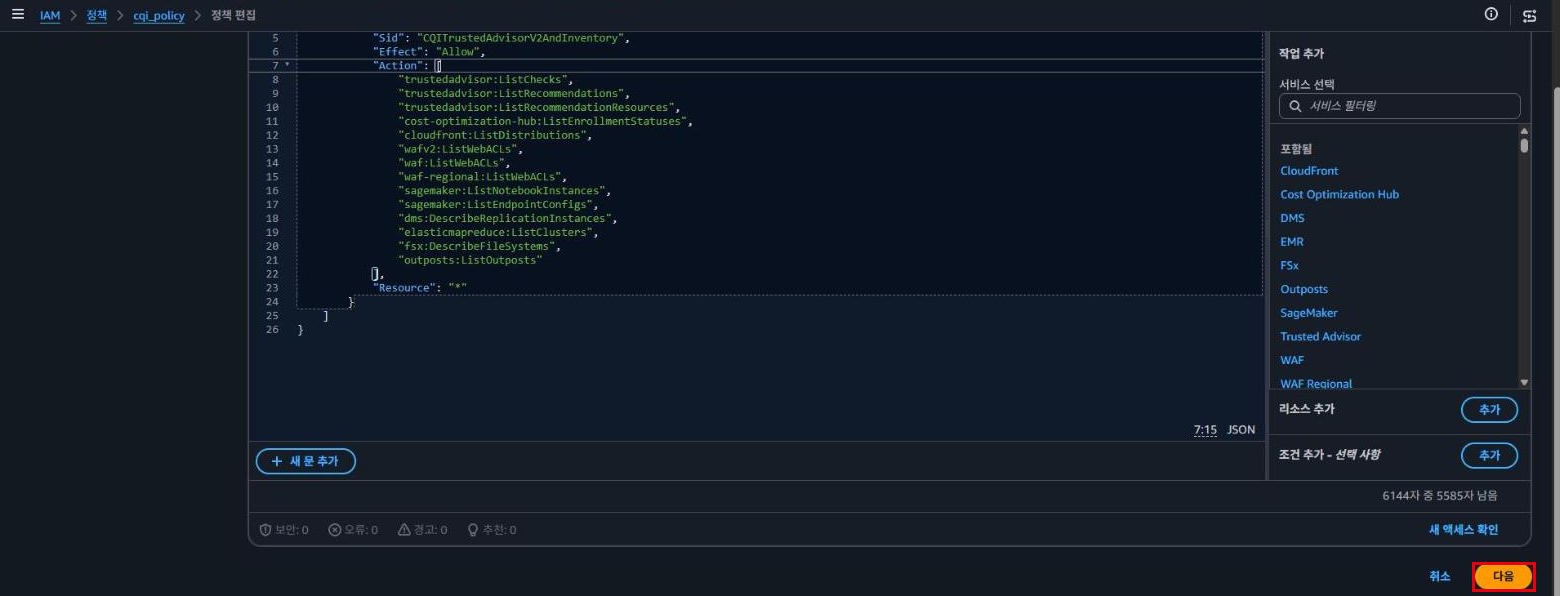
- '편집(Edit)'을 클릭한 뒤 해당 Statement를 다음 중 하나로 수정합니다.
- Resource를 와일드카드('*')가 아닌 특정 KMS 키 ARN 등 고정 값으로 제한합니다.
- 또는 차단 대상 KMS 작업을 Action 목록에서 제거합니다.
- 또는 조건(Condition)을 추가하여 접근 범위를 축소합니다.
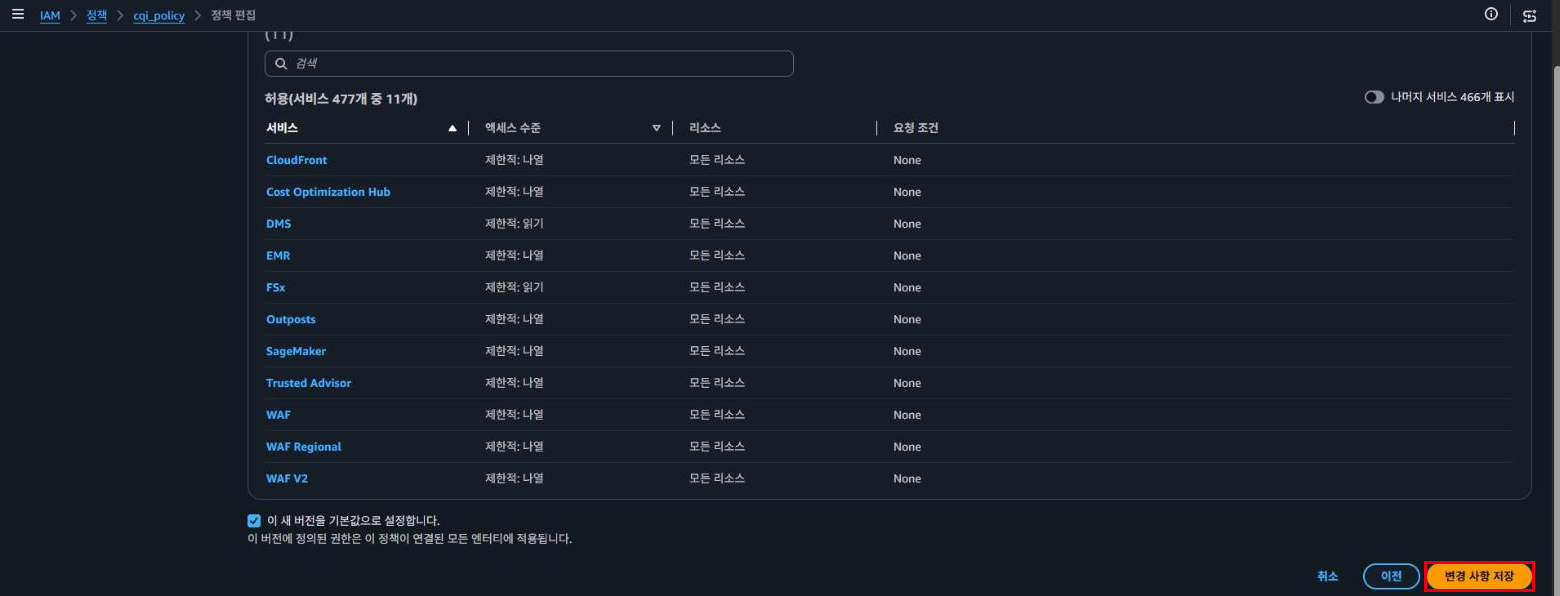
- '다음(Next)'을 클릭하고 [검토 및 저장] 화면에서 변경 사항을 검토한 후 '변경 사항 저장(Save changes)'을 클릭하여 새 정책 버전을 저장합니다.
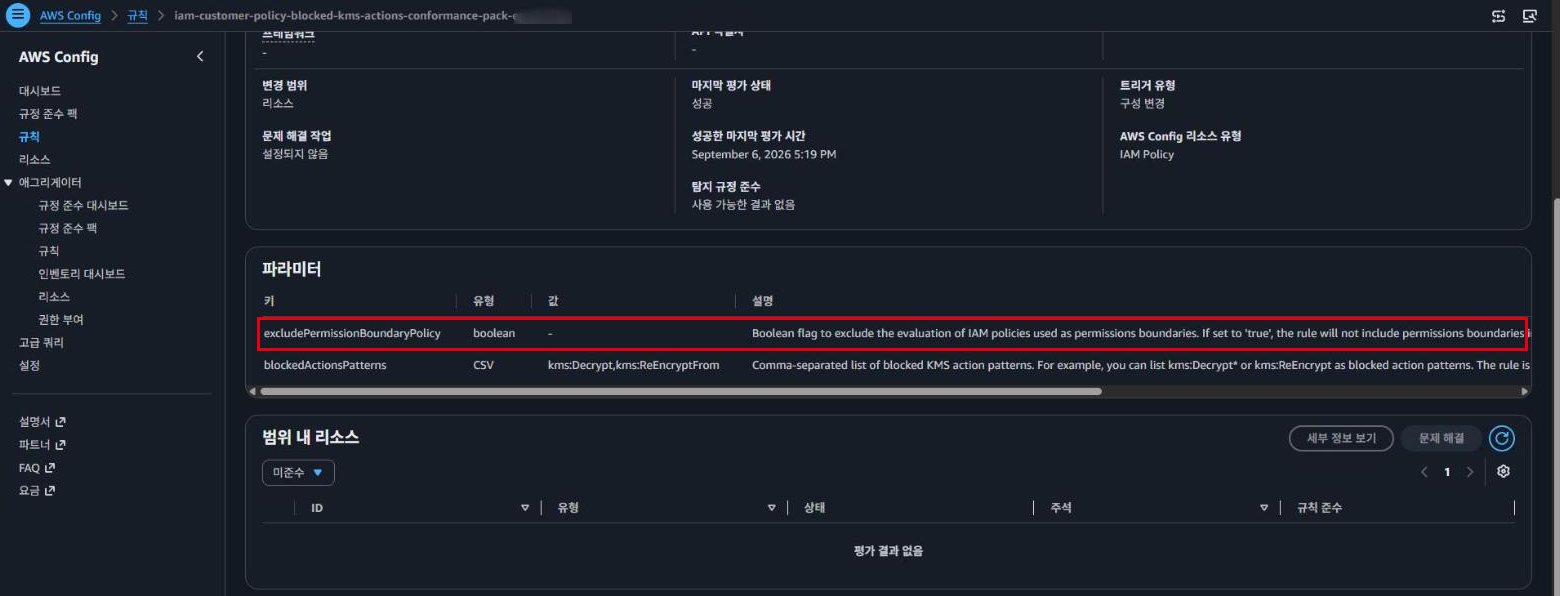
- 필요 시 excludePermissionBoundaryPolicy 파라미터를 조정하여 권한 경계 정책의 평가 포함 여부를 설정합니다.
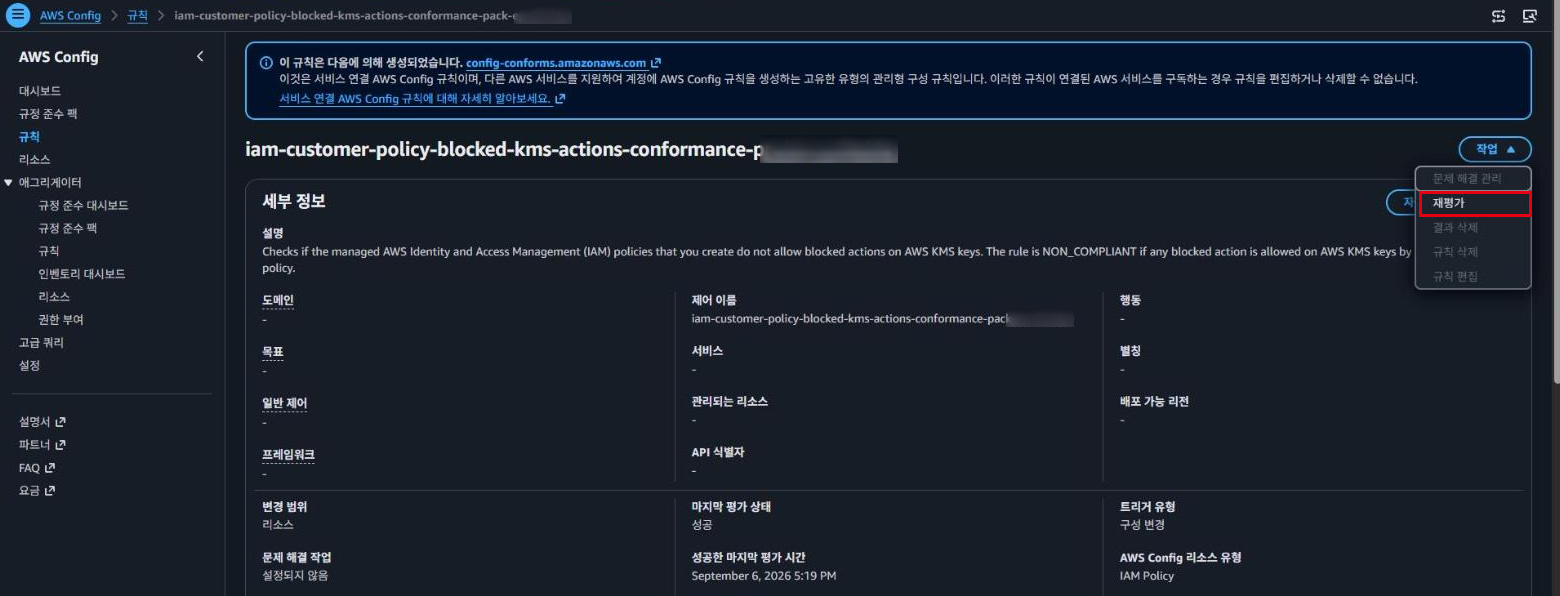
- AWS Config에서 규칙을 재평가하여 COMPLIANT 상태로 전환되었는지 확인합니다.
 AWS
 GCP - Cloud Shell
 Azure - Cloud Shell