
CloudWatch 로그 그룹 보존 기간 확인
Config Rule:
cw-loggroup-retention-period-check
조치 방안
- AWS Management Console에 로그인한 후 CloudWatch 서비스로 이동합니다.
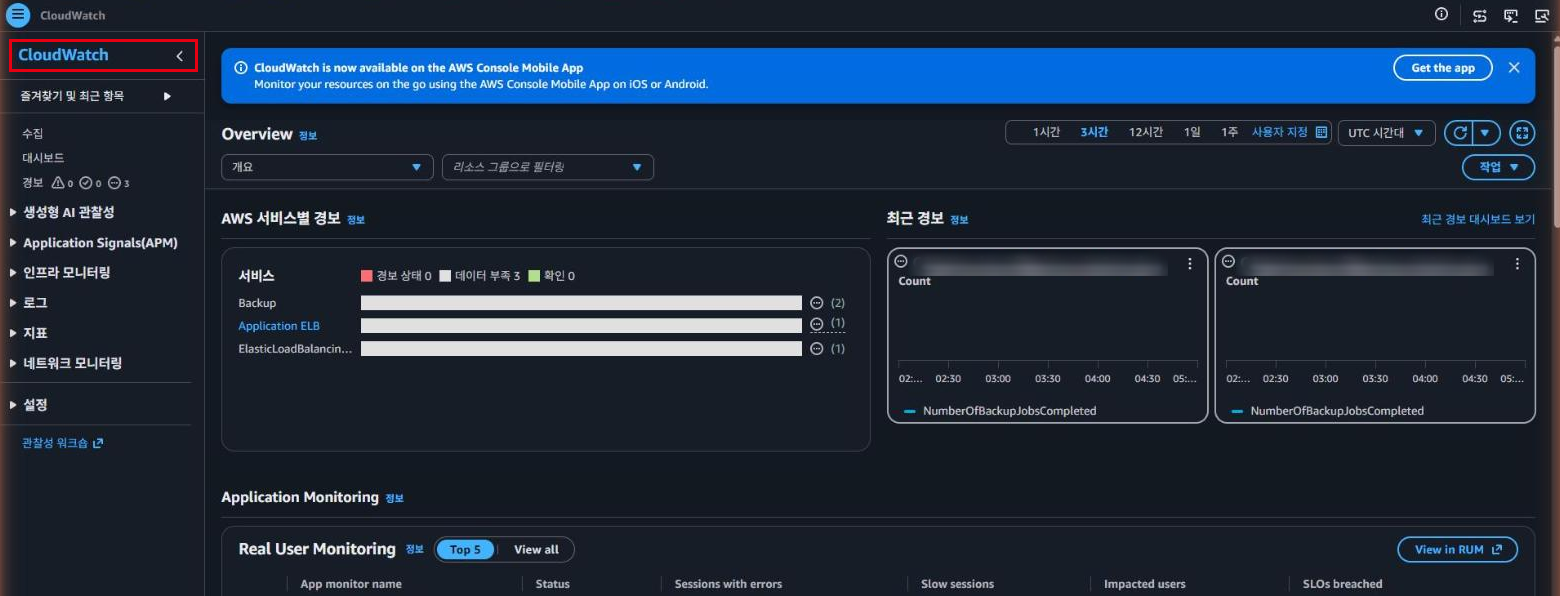
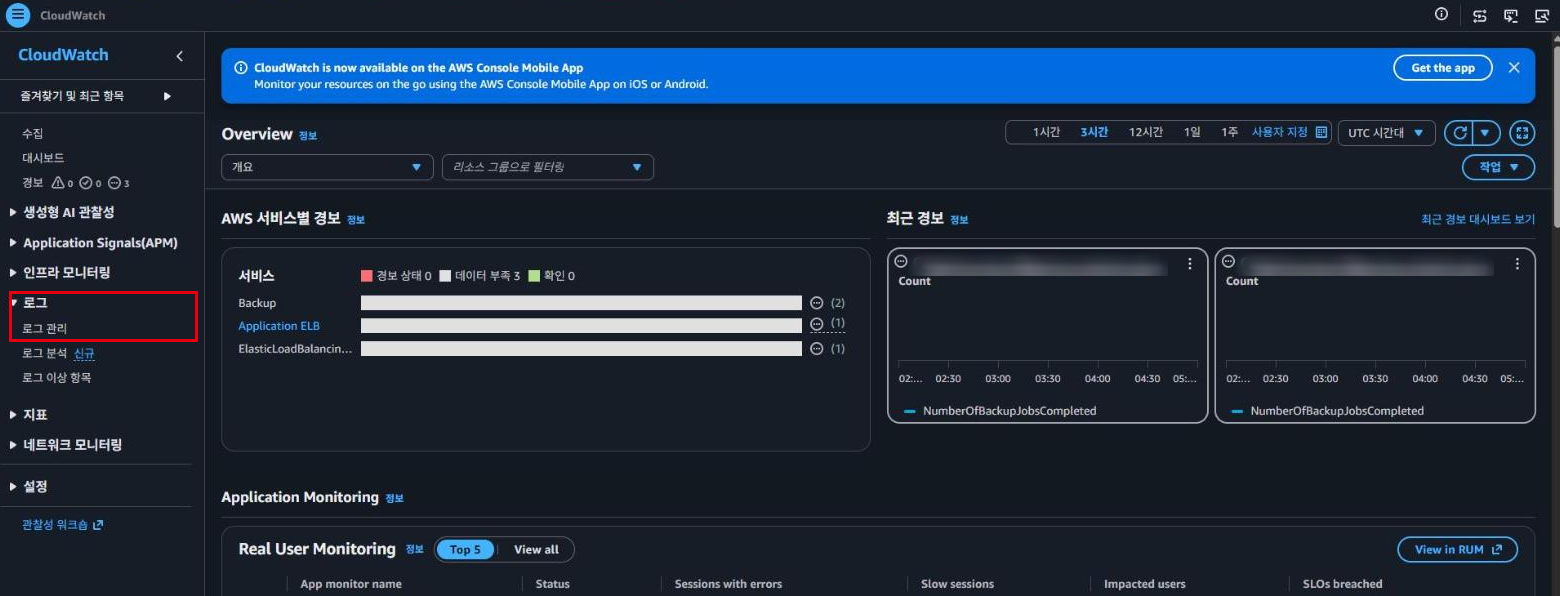
- 왼쪽 탐색 창에서 [로그] > [로그 관리]를 선택한 후 [로그 그룹] 탭을 확인합니다.
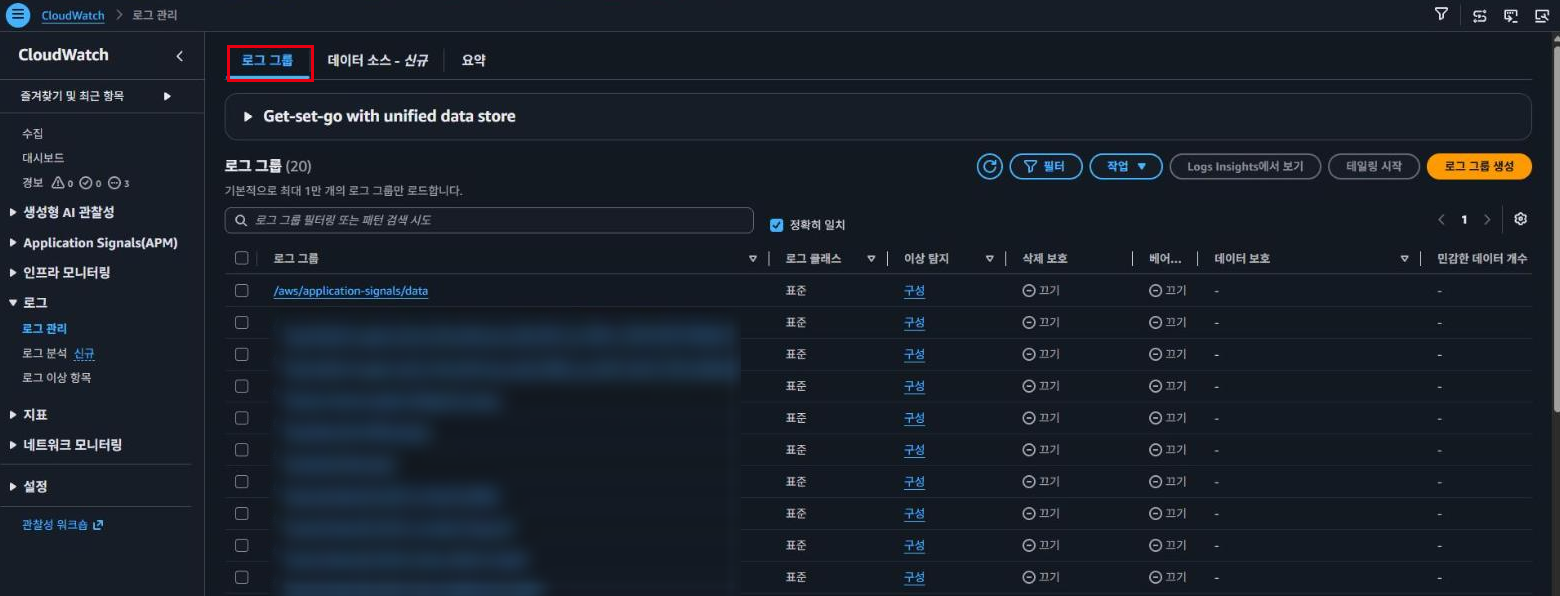
- 보존 기간이 짧게 설정된(NON_COMPLIANT) 대상 로그 그룹을 선택합니다.
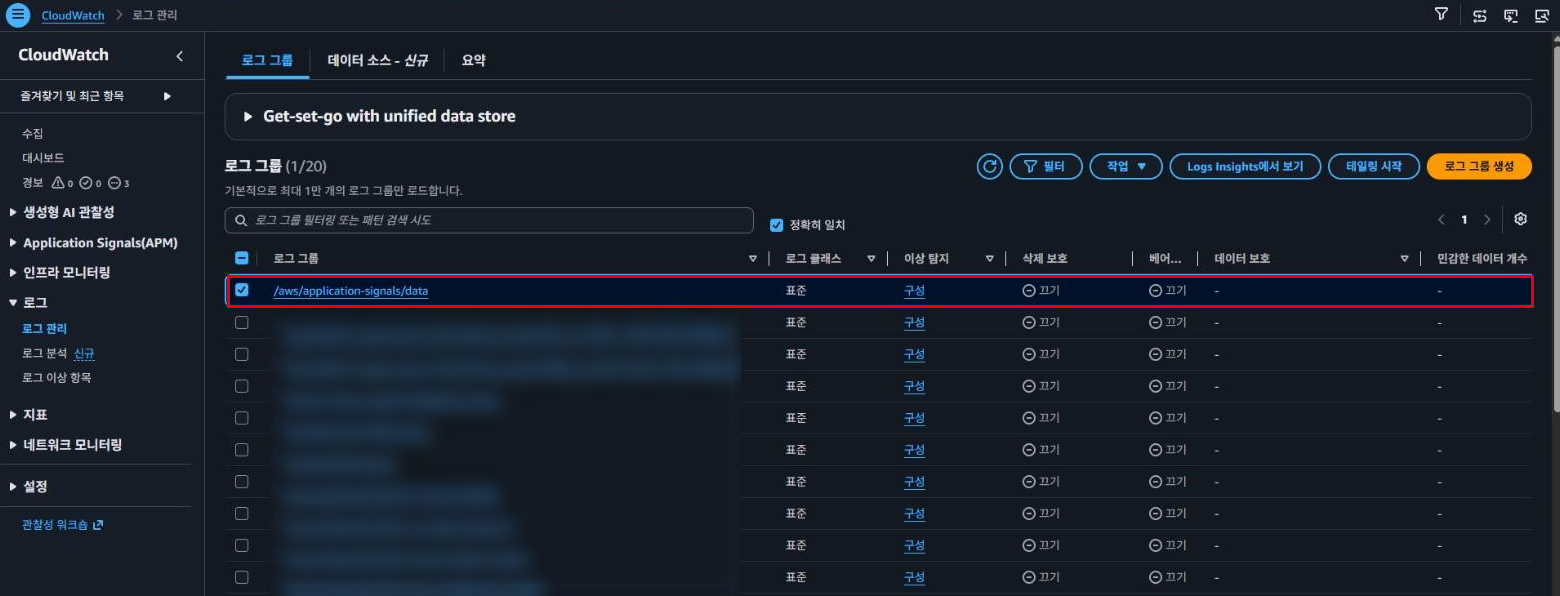
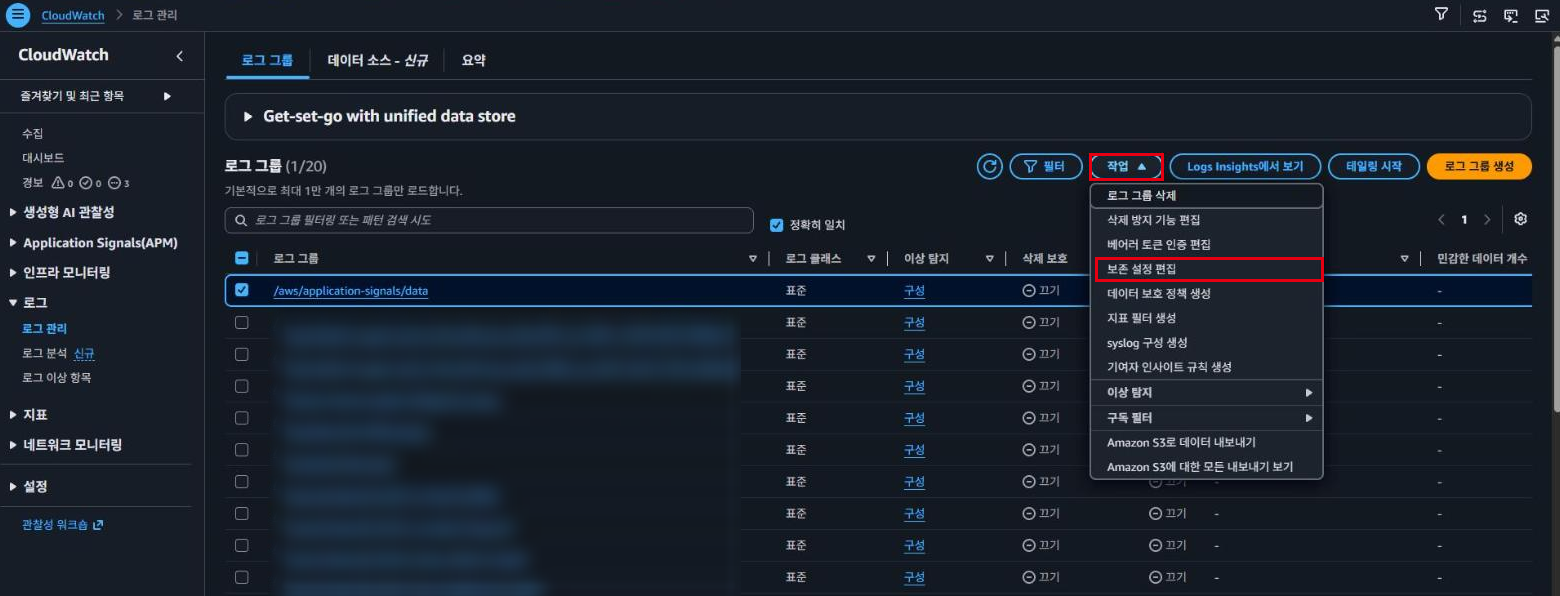
- [작업(Actions)] > [보존 설정 편집(Edit retention setting)]을 선택합니다.
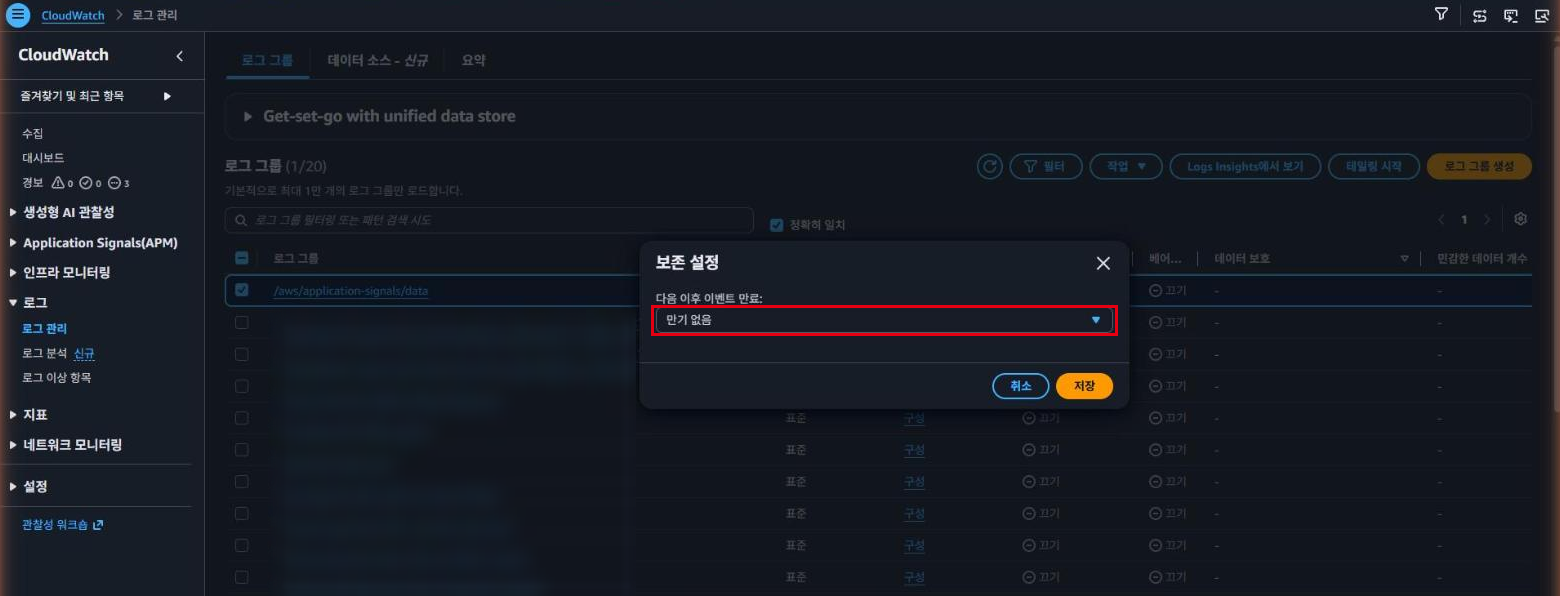
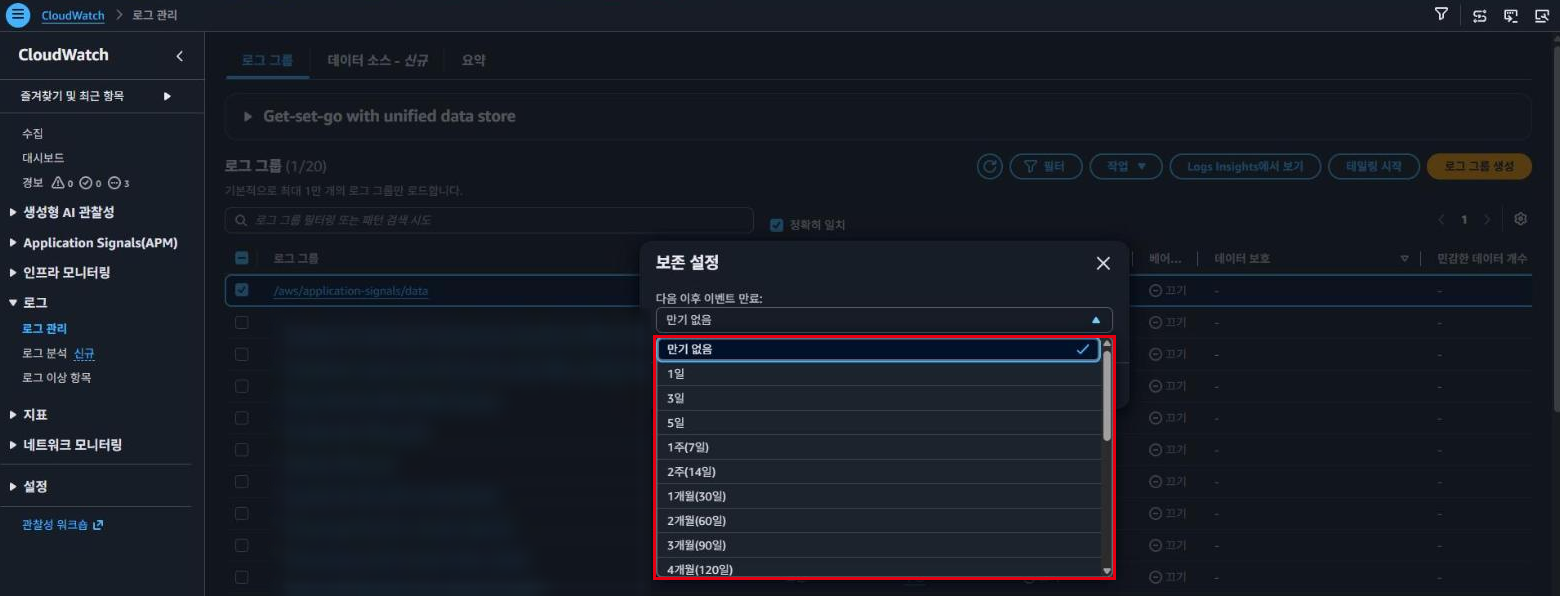
- [보존 설정] 창의 '다음 이후 이벤트 만료' 드롭다운에서 요구되는 최소 보존 기간(예: 365일) 이상 또는 조직 정책에 맞는 값(필요 시 '만기 없음')을 선택합니다.
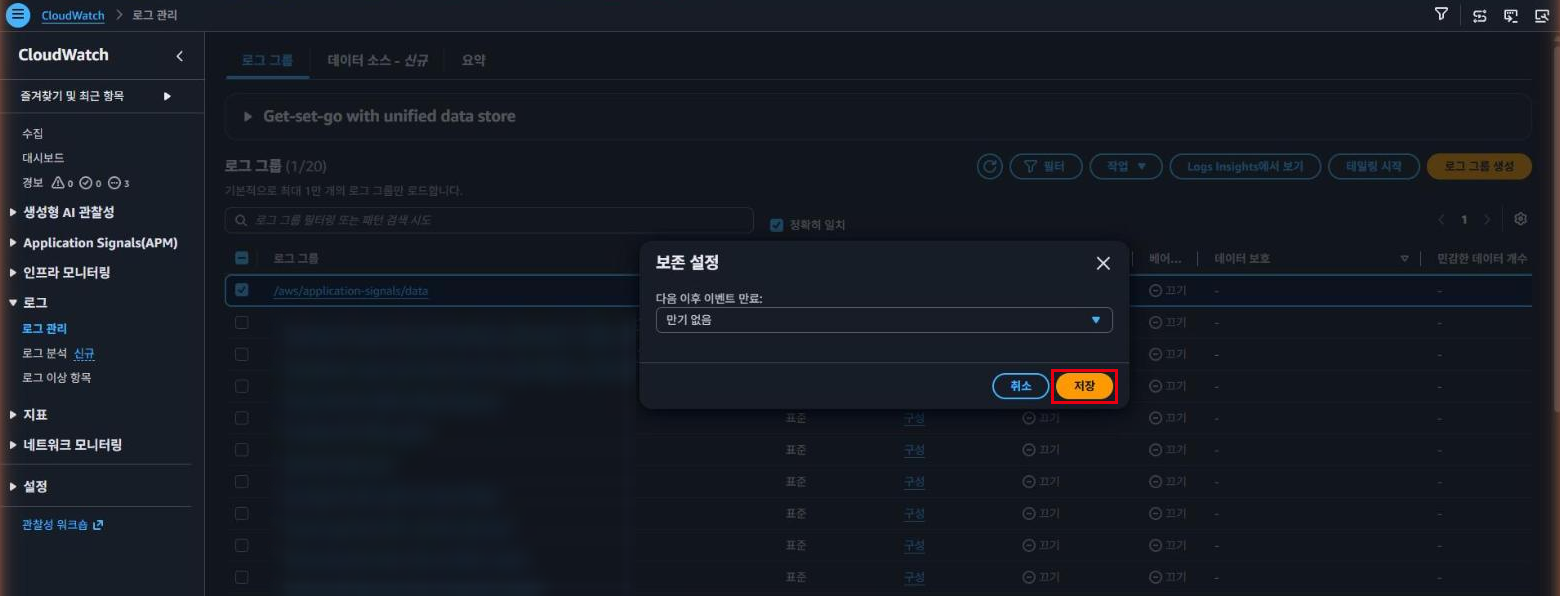
- [저장(Save)]을 클릭하여 변경 사항을 적용합니다.
여러 로그 그룹에 일괄 적용이 필요한 경우 AWS CLI 명령
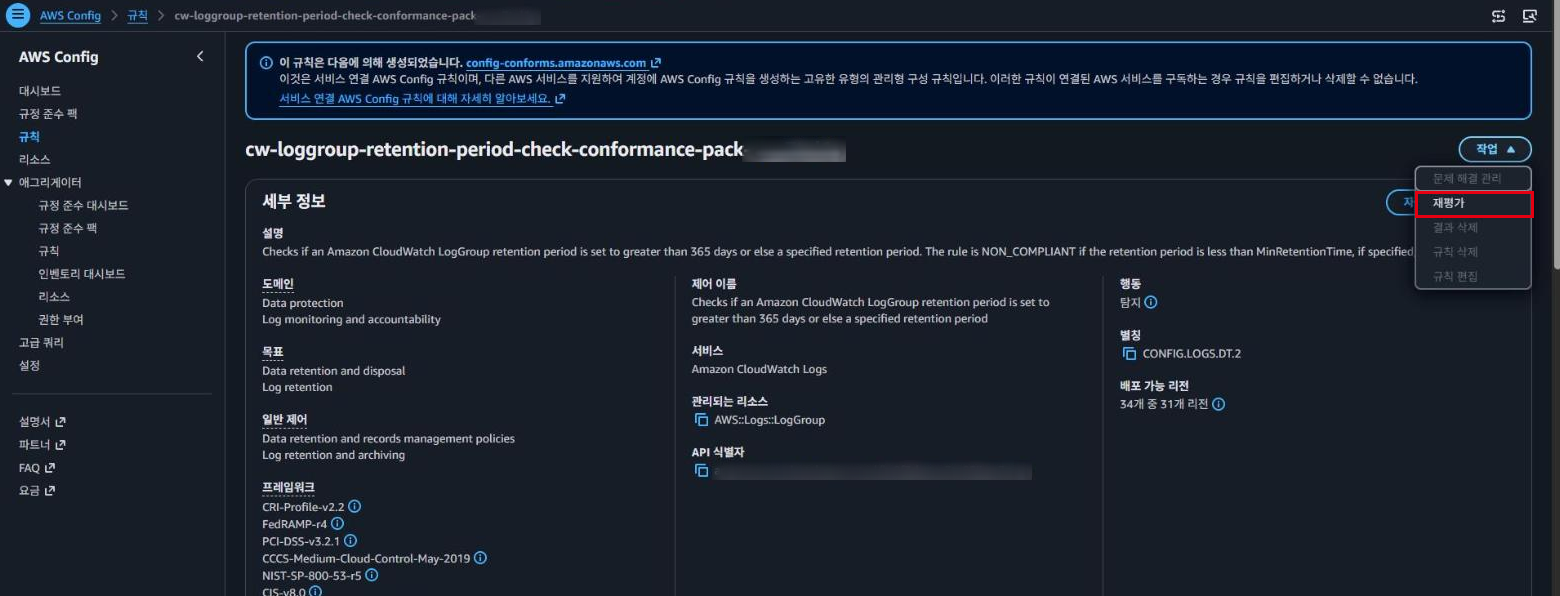
aws logs put-retention-policy --log-group-name <로그그룹명> --retention-in-days <일수>를 사용하거나, 신규 로그 그룹에 대해 일관된 보존 기간이 자동 적용되도록 관리 정책/자동화(Lambda 등)를 구성합니다.변경 후 AWS Config에서 해당 규칙을 재평가하여 COMPLIANT 상태로 전환되었는지 확인합니다.
 AWS
 GCP - Cloud Shell
 Azure - Cloud Shell